AI เปลี่ยนเกมการรับมือภัยไซเบอร์ จาก Traditional SOC สู่ Autonomous SOC

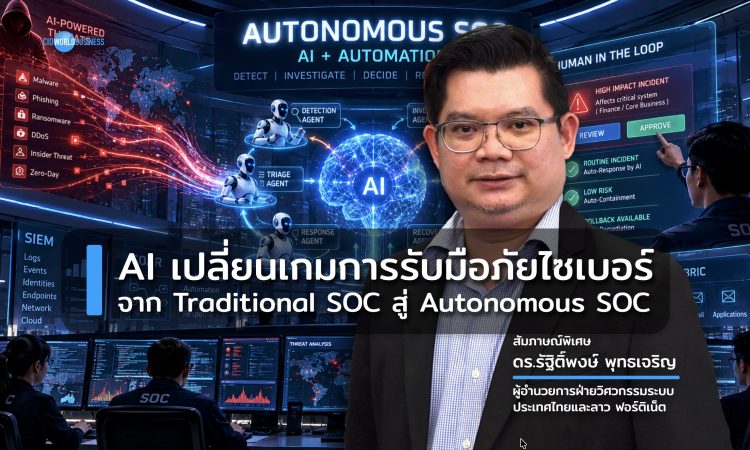
“ดร.รัฐิติ์พงษ์ พุทธเจริญ แห่ง Fortinet ชี้ภัยไซเบอร์ยุค AI กำลังโจมตีด้วยความเร็วระดับ Machine Speed จนระบบ SOC แบบเดิมอาจรับมือไม่ทัน แนะ CIO และ CISO เร่งปรับยุทธศาสตร์สู่ Autonomous SOC ผสาน AI, SOAR และ Automation เพื่อยกระดับการตรวจจับ วิเคราะห์ และตอบสนองภัยคุกคาม พร้อมเปลี่ยนบทบาทบุคลากรจากงานเฝ้าระวังสู่การตัดสินใจเชิงกลยุทธ์ โดยมี Agentic AI เป็นเทคโนโลยีสำคัญของ SOC ยุคใหม่
สงครามไซเบอร์กำลังเข้าสู่จุดเปลี่ยนสำคัญ เมื่อเทคโนโลยีปัญญาประดิษฐ์ (AI) ไม่ได้เป็นเพียงเครื่องมือเพิ่มประสิทธิภาพการทำงานขององค์กรธุรกิจ แต่กำลังกลายเป็นอาวุธสำคัญที่ผู้โจมตีใช้เพิ่มความเร็ว ความแม่นยำ และความซับซ้อนในการเจาะระบบสารสนเทศ
ความท้าทายขององค์กรในวันนี้จึงไม่ใช่เพียงการป้องกันไม่ให้ผู้โจมตีเข้าสู่ระบบ แต่ยังรวมถึงความสามารถในการตรวจพบ วิเคราะห์ และตอบสนองต่อภัยคุกคามให้ทันก่อนที่ความเสียหายจะขยายตัวไปสู่ระบบธุรกิจที่สำคัญ
ภายใต้สถานการณ์ดังกล่าว ศูนย์ปฏิบัติการด้านความมั่นคงปลอดภัยไซเบอร์ หรือ Security Operations Center (SOC) ซึ่งเคยทำหน้าที่เป็นศูนย์กลางเฝ้าระวังและจัดการเหตุการณ์ด้านความปลอดภัย กำลังถูกท้าทายให้ต้องเปลี่ยนรูปแบบการทำงานครั้งใหญ่ จากกระบวนการที่พึ่งพาการวิเคราะห์และตัดสินใจของมนุษย์เป็นหลัก ไปสู่ระบบที่ใช้ AI และ Automation ขับเคลื่อนการปฏิบัติงานอย่างเป็นอัตโนมัติ หรือ Autonomous SOC
ดร.รัฐิติ์พงษ์ พุทธเจริญ ผู้อำนวยการฝ่ายวิศวกรรมระบบ ประเทศไทยและลาว บริษัท ฟอร์ติเน็ต ให้สัมภาษณ์กับ CIO World Business ถึงความจำเป็นที่องค์กรไทยต้องเร่งปรับยุทธศาสตร์ด้าน Cybersecurity ตลอดจนแนวทางนำ AI, Security Orchestration, Automation and Response (SOAR) และ Agentic AI มาเพิ่มขีดความสามารถของ SOC เพื่อรับมือกับภัยคุกคามยุคใหม่
เมื่อผู้โจมตีใช้ AI ด้วยความเร็วระดับ Machine Speed
หนึ่งในปัจจัยสำคัญที่ผลักดันให้ SOC ต้องเปลี่ยนผ่าน คือ ความเร็วของภัยคุกคามที่เพิ่มขึ้นอย่างมีนัยสำคัญ โดยเฉพาะเมื่อผู้โจมตีเริ่มนำ AI เข้ามาใช้สนับสนุนกระบวนการโจมตีในหลายขั้นตอน ตั้งแต่การค้นหาช่องโหว่ การวิเคราะห์เป้าหมาย ไปจนถึงการดำเนินการโจมตี
ดร.รัฐิติ์พงษ์ อธิบายว่า การโจมตีในอดีตอาจต้องอาศัยบุคลากรดำเนินการหลายขั้นตอนและใช้เวลาพอสมควร แต่เมื่อ AI เข้ามามีบทบาท กระบวนการเหล่านั้นสามารถเกิดขึ้นได้อย่างรวดเร็วในระดับ Machine Speed ส่งผลให้ช่วงเวลาที่องค์กรมีโอกาสตรวจพบและยับยั้งภัยคุกคามสั้นลงอย่างมาก
ในขณะที่ฝั่งผู้โจมตีสามารถใช้ AI เร่งกระบวนการโจมตีได้ ฝั่งองค์กรที่ยังพึ่งพาการตรวจสอบเหตุการณ์ด้วยมนุษย์เป็นหลักย่อมเผชิญข้อจำกัดด้านความเร็วอย่างหลีกเลี่ยงไม่ได้
ประเด็นนี้สะท้อนให้เห็นว่า การลงทุนในเทคโนโลยีป้องกันภัยคุกคามเพียงอย่างเดียวอาจไม่เพียงพออีกต่อไป หากองค์กรไม่สามารถเชื่อมโยงกระบวนการตรวจจับ การวิเคราะห์ และการตอบสนองให้เกิดขึ้นอย่างรวดเร็ว
แนวคิด Autonomous SOC จึงเข้ามาตอบโจทย์ ด้วยการนำ AI มาช่วยวิเคราะห์เหตุการณ์และสนับสนุนการตัดสินใจ ก่อนส่งต่อคำสั่งให้ระบบ Automation ดำเนินการตอบสนองต่อภัยคุกคามโดยอัตโนมัติ
เป้าหมายสำคัญไม่ใช่เพียงการตรวจจับภัยคุกคามได้มากขึ้น แต่ต้องสามารถลดระยะเวลาตั้งแต่ตรวจพบเหตุการณ์จนถึงการตอบสนอง และจำกัดผลกระทบต่อระบบธุรกิจให้เหลือน้อยที่สุด
ข้อจำกัด Traditional SOC เมื่อ Security Events มากเกินกว่าคนจะรับมือ
ปัญหาสำคัญของ Traditional SOC ไม่ได้อยู่ที่องค์กรไม่มีเครื่องมือตรวจจับภัยคุกคาม แต่เป็นเพราะมีข้อมูลและสัญญาณเตือนจำนวนมากจนบุคลากรไม่สามารถตรวจสอบและจัดการได้อย่างมีประสิทธิภาพ
ดร.รัฐิติ์พงษ์ ยกตัวอย่างว่า “SOC ของบางองค์กรอาจได้รับข้อมูล Log และ Security Events สูงถึงหลักแสนรายการต่อวัน โดยข้อมูลเหล่านี้ประกอบด้วยทั้งเหตุการณ์ปกติ สัญญาณเตือนที่ผิดพลาด หรือ False Positives และเหตุการณ์ที่เป็นภัยคุกคามจริง”
“ภารกิจของทีม SOC จึงเริ่มต้นจากการคัดกรองข้อมูลจำนวนมหาศาล เพื่อแยกแยะว่าเหตุการณ์ใดควรได้รับความสนใจ ก่อนเข้าสู่กระบวนการตรวจสอบเชิงลึกว่าเป็น Security Incident จริงหรือไม่ มีระบบหรืออุปกรณ์ใดได้รับผลกระทบ และควรดำเนินการตอบสนองอย่างไร”
“กระบวนการดังกล่าวต้องใช้ทั้งเวลาและความเชี่ยวชาญของบุคลากร โดยเฉพาะเมื่อมีเหตุการณ์หลายรายการเกิดขึ้นพร้อมกัน”
“แม้องค์กรจะมีระบบ Security Information and Event Management (SIEM) สำหรับรวบรวมและวิเคราะห์ข้อมูลด้านความปลอดภัย แต่หากยังต้องอาศัยมนุษย์ดำเนินการตรวจสอบและแก้ไขเหตุการณ์ในทุกขั้นตอน ก็อาจไม่สามารถตอบสนองต่อการโจมตีที่เกิดขึ้นอย่างรวดเร็วได้”
“ปัญหาจึงไม่ได้อยู่ที่การขาดข้อมูล แต่เป็นการเปลี่ยนข้อมูลจำนวนมหาศาลให้กลายเป็นการตัดสินใจและการตอบสนองที่ทันต่อสถานการณ์”
“สำหรับ Autonomous SOC การนำ AI เข้ามาคัดกรองและจัดลำดับความสำคัญของเหตุการณ์ จะช่วยลดภาระงานที่ซ้ำซ้อน และทำให้ทีมรักษาความปลอดภัยสามารถมุ่งความสนใจไปยังเหตุการณ์ที่มีความเสี่ยงสูงได้มากขึ้น”
จุดอ่อน SOC องค์กรไทย ตรวจจับได้ แต่ตอบสนองไม่ทัน
เมื่อพิจารณาความพร้อมขององค์กรไทย ดร.รัฐิติ์พงษ์ มองว่าปัญหาสำคัญประการหนึ่งคือ การขาดแคลนบุคลากรด้าน Cybersecurity ซึ่งเป็นข้อจำกัดที่หลายองค์กรกำลังเผชิญ
อย่างไรก็ตาม เขาเห็นว่าปัญหาดังกล่าวสามารถบรรเทาได้ด้วยการเลือกใช้เทคโนโลยีที่เหมาะสม เพื่อช่วยลดภาระงานที่ไม่จำเป็นและเพิ่มประสิทธิภาพของบุคลากรที่มีอยู่
อีกประเด็นที่สำคัญไม่แพ้กันคือ ช่องว่างระหว่างความสามารถในการตรวจจับภัยคุกคามกับความสามารถในการตอบสนองต่อเหตุการณ์
องค์กรจำนวนหนึ่งลงทุนในระบบ Monitoring และ Detection เพื่อให้สามารถตรวจพบเหตุการณ์ผิดปกติได้ แต่ยังขาดเครื่องมือที่สามารถดำเนินการตอบสนองหรือแก้ไขปัญหาโดยอัตโนมัติ
สถานการณ์นี้ยังเกิดขึ้นกับองค์กรที่เลือกใช้บริการ SOC as a Service จากผู้ให้บริการภายนอก เพื่อทดแทนข้อจำกัดด้านบุคลากรภายในองค์กร
ดร.รัฐิติ์พงษ์ อธิบายว่า “บริการ SOC จากภายนอกบางรูปแบบยังเน้นการเฝ้าระวัง ตรวจจับ และแจ้งเตือนเหตุการณ์ เช่น การส่งอีเมลแจ้งให้ลูกค้าทราบเมื่อพบความผิดปกติ ขณะที่ขั้นตอนการแก้ไขปัญหาหรือ Response ยังคงเป็นความรับผิดชอบขององค์กรผู้ใช้บริการ”
“หากองค์กรไม่มีเครื่องมือ Automation หรือไม่มีบุคลากรพร้อมดำเนินการตอบสนอง ก็อาจทำให้กระบวนการแก้ไขเหตุการณ์ล่าช้า แม้จะสามารถตรวจพบภัยคุกคามได้ตั้งแต่ระยะแรกก็ตาม”
“นอกจากนี้ การให้ผู้ให้บริการภายนอกดำเนินการตอบสนองโดยอัตโนมัติยังมีข้อจำกัดบางประการ ทั้งความเข้าใจสภาพแวดล้อมของระบบภายในองค์กร ความยืดหยุ่นในการออกแบบกระบวนการทำงาน และสิทธิ์ในการเข้าถึงหรือสั่งการอุปกรณ์สำคัญ”
“ดังนั้น การตัดสินใจว่าจะใช้ SOC ภายในองค์กรหรือบริการจากภายนอก จึงไม่ควรพิจารณาเพียงความสามารถในการเฝ้าระวัง แต่ต้องประเมินให้ชัดเจนว่าผู้ให้บริการสามารถดำเนินการตอบสนองได้ถึงระดับใด และใครเป็นผู้รับผิดชอบเมื่อเกิดเหตุการณ์จริง” ดร.รัฐิติ์พงษ์ กล่าว
จาก SIEM สู่ SOAR เมื่อ AI ต้องทำหน้าที่มากกว่าการวิเคราะห์
การเปลี่ยนผ่านจาก Traditional SOC สู่ Autonomous SOC ไม่ได้หมายถึงการนำ AI มาเพิ่มความสามารถในการตรวจจับภัยคุกคามเท่านั้น แต่ต้องปรับกระบวนการทำงานให้สามารถเชื่อมโยงการวิเคราะห์ การตัดสินใจ และการตอบสนองเข้าด้วยกัน
ดร.รัฐิติ์พงษ์ อธิบายว่า แม้องค์กรจะมีระบบ SIEM อยู่แล้ว แต่ SIEM เพียงอย่างเดียวไม่สามารถตอบโจทย์การทำงานแบบ Autonomous SOC ได้ทั้งหมด
องค์ประกอบสำคัญอีกส่วนหนึ่งคือ Security Orchestration, Automation and Response หรือ SOAR ซึ่งทำหน้าที่ประสานการทำงานของเครื่องมือรักษาความปลอดภัย และดำเนินการตอบสนองตามขั้นตอนที่กำหนดไว้ใน Playbook
อย่างไรก็ตาม การมี SOAR เพียงอย่างเดียวก็อาจยังไม่เพียงพอ หากกระบวนการตัดสินใจเลือกวิธีตอบสนองยังต้องใช้มนุษย์ดำเนินการในทุกกรณี
AI จึงเข้ามามีบทบาทในการวิเคราะห์บริบทของเหตุการณ์ ประเมินระดับความเสี่ยง และช่วยเลือก Playbook ที่เหมาะสม ก่อนส่งต่อให้ SOAR ดำเนินการตอบสนองโดยอัตโนมัติภายใต้นโยบายที่องค์กรกำหนด
หัวใจสำคัญของแนวทางนี้คือการลดขั้นตอนที่ต้องรอการดำเนินการด้วยมนุษย์ โดยเฉพาะงานที่เกิดขึ้นซ้ำๆ และสามารถกำหนดเงื่อนไขการตอบสนองไว้ล่วงหน้าได้
เมื่อ AI สามารถวิเคราะห์และสนับสนุนการตัดสินใจได้รวดเร็วขึ้น ขณะที่ SOAR สามารถดำเนินการตามคำสั่งได้โดยอัตโนมัติ กระบวนการรับมือภัยคุกคามจึงมีโอกาสเกิดขึ้นได้อย่างต่อเนื่องตั้งแต่ต้นจนจบ
Autonomous SOC ไม่ได้หมายถึงการปล่อยให้ AI ตัดสินใจทุกเรื่อง
แม้ Autonomous SOC จะมุ่งเพิ่มระดับความเป็นอัตโนมัติ แต่ ดร.รัฐิติ์พงษ์ ย้ำว่า ไม่ได้หมายความว่าองค์กรควรมอบอำนาจให้ AI ตัดสินใจทุกเรื่องโดยปราศจากการกำกับดูแลของมนุษย์
เนื่องจาก AI ยังมีโอกาสวิเคราะห์ผิดพลาด การให้อำนาจระบบอัตโนมัติระงับการทำงานของระบบสำคัญโดยตรง อาจสร้างผลกระทบต่อธุรกิจมากกว่าภัยคุกคามที่กำลังพยายามป้องกัน
ตัวอย่างเช่น ระบบธุรกรรมทางการเงินหรือระบบที่เกี่ยวข้องกับการดำเนินธุรกิจสำคัญ หาก AI ประเมินเหตุการณ์ผิดพลาดและสั่งปิดระบบทันที ก็อาจส่งผลให้บริการหยุดชะงักหรือเกิดความเสียหายทางธุรกิจ
แนวทางที่เหมาะสมจึงเป็นการออกแบบระบบภายใต้หลักการ Human in the Loop โดยแบ่งขอบเขตการตัดสินใจระหว่าง AI และมนุษย์ตามระดับความเสี่ยง
AI สามารถรับผิดชอบงานคัดกรองสัญญาณเตือน วิเคราะห์เหตุการณ์ และจัดลำดับความสำคัญของภัยคุกคามตั้งแต่ Critical, High, Medium ไปจนถึง Low รวมถึงดำเนินการกับเหตุการณ์ทั่วไปที่มีความเสี่ยงต่ำ
สำหรับการตอบสนองที่มีผลกระทบจำกัด หรือสามารถย้อนกลับการเปลี่ยนแปลงได้ (Rollback) องค์กรอาจกำหนดให้ระบบดำเนินการโดยอัตโนมัติภายใต้เงื่อนไขที่ผ่านการทดสอบแล้ว ในทางกลับกัน การดำเนินการที่อาจกระทบต่อระบบวิกฤต ต้องมีบุคลากรเข้ามาตรวจสอบและอนุมัติก่อนดำเนินการ
แนวคิดดังกล่าวสะท้อนว่าเป้าหมายของ Autonomous SOC ไม่ใช่การกำจัดมนุษย์ออกจากกระบวนการ แต่เป็นการเปลี่ยนบทบาทของมนุษย์จากผู้ดำเนินการในทุกขั้นตอน ไปเป็นผู้กำกับดูแลและตัดสินใจในเรื่องที่มีความสำคัญสูง
CIO และ CISO ต้องเริ่มจาก Use Case ไม่ใช่เลือกซื้อเทคโนโลยี
สำหรับผู้บริหารที่กำลังพิจารณาลงทุนใน Autonomous SOC ดร.รัฐิติ์พงษ์ ให้คำแนะนำว่า สิ่งแรกที่ควรทำไม่ใช่การเลือกซื้อเครื่องมือ AI หรือ SOAR แต่ต้องเริ่มจากการกำหนด Use Case ให้ชัดเจนก่อน
องค์กรควรประเมินว่าต้องการนำ Automation ไปใช้กับเหตุการณ์ประเภทใด ต้องการปกป้องระบบใด และกระบวนการตอบสนองนั้นเกี่ยวข้องกับอุปกรณ์ IT หรือ Security อะไรบ้าง เหตุผลสำคัญคือ เครื่องมือ SOAR แต่ละผลิตภัณฑ์มีความสามารถในการเชื่อมต่อและสั่งการอุปกรณ์แตกต่างกัน
หากองค์กรเลือกซื้อ SOAR โดยไม่ได้ตรวจสอบความเข้ากันได้กับระบบเดิม อาจพบภายหลังว่าเครื่องมือที่ลงทุนไปไม่สามารถสั่งการอุปกรณ์บางประเภทได้ เช่น Firewall ที่องค์กรใช้งานอยู่ ทำให้ไม่สามารถสร้าง Automation ตาม Use Case ที่ต้องการได้จริง
ดังนั้น ก่อนตัดสินใจลงทุน CIO และ CISO จำเป็นต้องประเมินทั้งความสามารถของเครื่องมือ AI การรองรับ Playbook และความสามารถในการเชื่อมต่อกับโครงสร้างพื้นฐานด้านความปลอดภัยที่องค์กรมีอยู่
การกำหนด Use Case ที่ชัดเจนยังช่วยให้องค์กรสามารถจัดลำดับความสำคัญของการลงทุน โดยเริ่มจากกระบวนการที่มีความเสี่ยงต่ำ สามารถทำงานอัตโนมัติได้ และมีผลลัพธ์ที่วัดผลได้ ก่อนขยายไปยังระบบที่มีความซับซ้อนหรือมีผลกระทบสูงกว่า
กล่าวอีกนัยหนึ่ง การเปลี่ยนผ่านสู่ Autonomous SOC ต้องเริ่มจากการออกแบบกระบวนการรักษาความปลอดภัยใหม่ ไม่ใช่เพียงการนำเทคโนโลยีใหม่เข้ามาติดตั้งทับระบบเดิม
Autonomous SOC กับ ROI ลดภาระบุคลากร เพิ่มความเร็วในการตอบสนอง
อีกหนึ่งประเด็นที่ผู้บริหารให้ความสำคัญคือผลตอบแทนจากการลงทุน หรือ Return on Investment (ROI) โดยเฉพาะในสถานการณ์ที่องค์กรต้องเผชิญทั้งต้นทุนเทคโนโลยีและปัญหาการขาดแคลนผู้เชี่ยวชาญด้าน Cybersecurity
ดร.รัฐิติ์พงษ์ ให้ข้อมูลว่า SOC ขนาดใหญ่บางแห่งอาจต้องใช้บุคลากรระดับ Tier 1 และ Tier 2 รวมกันถึง 20–30 คน เพื่อรองรับงานตรวจสอบ วิเคราะห์ และจัดการเหตุการณ์ด้านความปลอดภัย
แต่เมื่อมีการนำ AI และ SOAR เข้ามาทำงานร่วมกันภายใต้แนวคิด Autonomous SOC งานจำนวนมากที่เคยต้องอาศัยบุคลากรสามารถเปลี่ยนเป็นกระบวนการอัตโนมัติได้
เขาประเมินว่า ในบางรูปแบบการดำเนินงาน จำนวนบุคลากรที่ต้องใช้ดูแลกระบวนการดังกล่าวอาจลดลงเหลือเพียง 2–5 คน ขึ้นอยู่กับขอบเขตระบบ ระดับ Automation และลักษณะการดำเนินงานขององค์กร
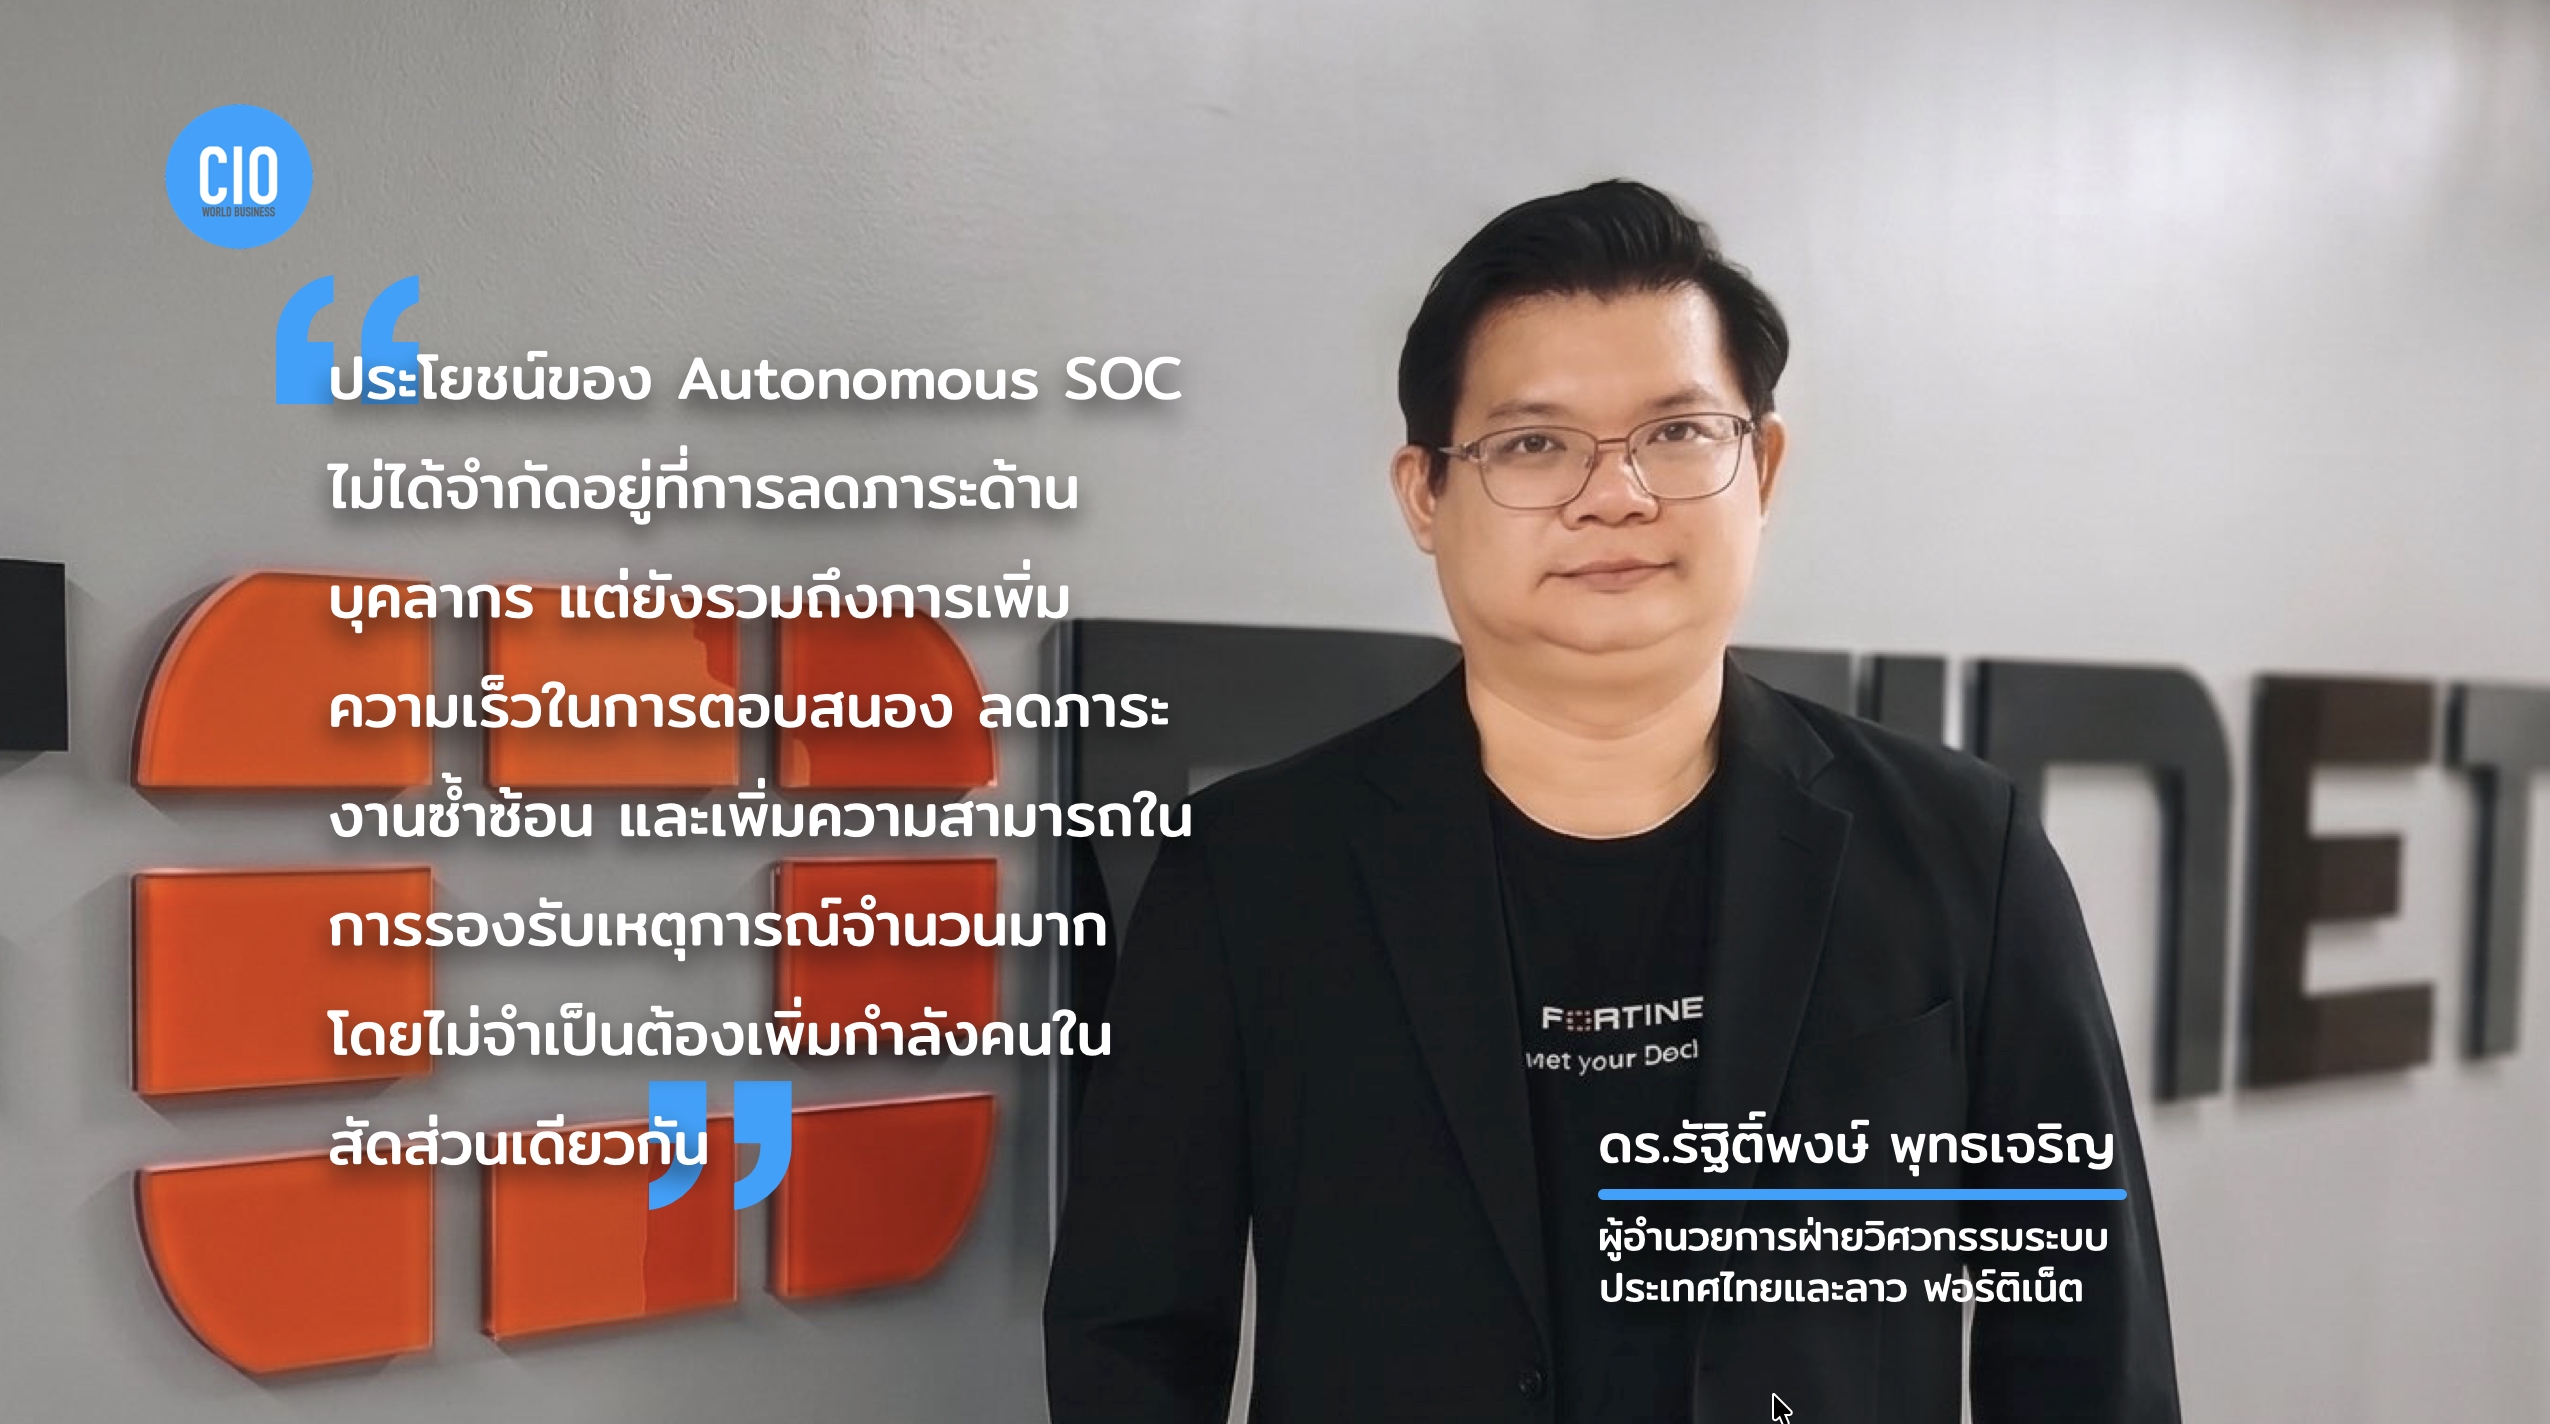
ประโยชน์ของ Autonomous SOC จึงไม่ได้จำกัดอยู่ที่การลดภาระด้านบุคลากร แต่ยังรวมถึงการเพิ่มความเร็วในการตอบสนอง ลดภาระงานซ้ำซ้อน และเพิ่มความสามารถในการรองรับเหตุการณ์จำนวนมากโดยไม่จำเป็นต้องเพิ่มกำลังคนในสัดส่วนเดียวกัน
เมื่อเปรียบเทียบกับการใช้บริการ SOC จากภายนอก ดร.รัฐิติ์พงษ์ มองว่าการลงทุนในระบบอัตโนมัติภายในองค์กรอาจช่วยลดต้นทุนได้หลายเท่าในบางกรณี พร้อมเพิ่มความยืดหยุ่นในการออกแบบ Use Case ให้สอดคล้องกับสภาพแวดล้อมขององค์กร
อย่างไรก็ตาม การประเมิน ROI ในทางปฏิบัติควรพิจารณาต้นทุนรวมในการเป็นเจ้าของระบบ ทั้งค่าเครื่องมือ การติดตั้ง การเชื่อมต่อ การบำรุงรักษา และบุคลากรที่ยังจำเป็นต้องใช้ควบคู่ไปด้วย
นอกจากนี้ CIO และ CISO ควรให้ความสำคัญกับตัวชี้วัดเชิงปฏิบัติการ เช่น Mean Time to Detect (MTTD) และ Mean Time to Respond (MTTR) เพื่อประเมินว่าเทคโนโลยีที่ลงทุนไปช่วยเพิ่มประสิทธิภาพการรักษาความปลอดภัยได้จริงเพียงใด
เพราะท้ายที่สุด ROI ของ Cybersecurity ไม่ควรถูกวัดจากต้นทุนบุคลากรที่ลดลงเพียงอย่างเดียว แต่ต้องสะท้อนถึงความสามารถในการลดความเสี่ยงและความเสียหายที่อาจเกิดขึ้นกับธุรกิจด้วย
Fortinet กับก้าวต่อไปของ Autonomous_SOC ในยุค Agentic AI
สำหรับทิศทางเทคโนโลยี ดร.รัฐิติ์พงษ์ อธิบายว่า Fortinet มีโซลูชันสำหรับการดำเนินงานด้าน SOC ครอบคลุมองค์ประกอบสำคัญของการตรวจจับ วิเคราะห์ และตอบสนองภัยคุกคาม โดยมุ่งผสานความสามารถของ AI เข้ากับระบบ Orchestration, Automation and Response ให้ทำงานร่วมกันได้อย่างมีประสิทธิภาพมากขึ้น
หนึ่งในแนวทางที่ Fortinet ให้ความสำคัญคือการพัฒนาเทคโนโลยี Agentic AI ซึ่งยกระดับจากการใช้ AI ช่วยวิเคราะห์หรือให้คำแนะนำ ไปสู่การใช้ AI Agents หลายตัวทำงานร่วมกันภายใต้กระบวนการที่กำหนด
แนวคิดดังกล่าวเปรียบเสมือนการสร้างทีมบุคลากร SOC ในรูปแบบดิจิทัล โดย AI Agent แต่ละตัวได้รับบทบาทหน้าที่แตกต่างกัน และสามารถสื่อสาร ประสานงาน รวมถึงส่งต่อภาระงานระหว่างกันได้โดยอัตโนมัติ
ตัวอย่างเช่น เมื่อเกิด Security Incident ระบบอาจมี AI Agent ทำหน้าที่รับและคัดกรองเหตุการณ์ ก่อนส่งต่อให้ Agent อีกตัวตรวจสอบข้อมูลและวิเคราะห์ความเสี่ยง จากนั้นจึงประสานกับ Agent ที่รับผิดชอบการตอบสนอง เพื่อดำเนินการตาม Playbook และนโยบายที่องค์กรกำหนดไว้
รูปแบบการทำงานนี้เรียกว่า Agentic Workflow ซึ่งมีเป้าหมายให้กระบวนการจัดการเหตุการณ์สามารถดำเนินไปได้อย่างต่อเนื่อง ตั้งแต่การตรวจพบ การตรวจสอบ การวิเคราะห์ ไปจนถึงการตอบสนอง โดยลดความจำเป็นในการให้มนุษย์เข้ามาดำเนินการในแต่ละขั้นตอน
ความแตกต่างสำคัญของแนวทางนี้อยู่ที่ AI ไม่ได้ทำหน้าที่เป็นเพียงเครื่องมือช่วยบุคลากรวิเคราะห์ข้อมูล แต่เริ่มมีบทบาทเป็นผู้ปฏิบัติงานภายใน Workflow ภายใต้ขอบเขตการทำงานและสิทธิ์ที่ได้รับมอบหมาย
อย่างไรก็ตาม การนำ Agentic AI มาใช้ใน SOC จำเป็นต้องมีระบบกำกับดูแลที่เหมาะสม โดยเฉพาะการกำหนดสิทธิ์การเข้าถึง การตรวจสอบการตัดสินใจ และเงื่อนไขที่ต้องขออนุมัติจากมนุษย์ เพื่อป้องกันไม่ให้ระบบอัตโนมัติสร้างความเสี่ยงใหม่ต่อองค์กร
ในมุมของ Fortinet เทคโนโลยี Multiple AI Agents จึงเป็นอีกขั้นของการพัฒนา Autonomous SOC ที่มุ่งเพิ่มความสามารถในการดำเนินงานด้าน Cybersecurity ด้วยระบบอัตโนมัติที่ครอบคลุมมากขึ้น
อนาคต SOC จากศูนย์เฝ้าระวัง สู่ระบบป้องกันภัยไซเบอร์อัตโนมัติ
สิ่งที่สะท้อนจากมุมมองของ ดร.รัฐิติ์พงษ์ คือการเปลี่ยนผ่านสู่ Autonomous_SOC ไม่ใช่เพียงการยกระดับเครื่องมือด้าน Cybersecurity แต่เป็นการเปลี่ยนวิธีคิดและรูปแบบการดำเนินงานด้านความปลอดภัยขององค์กร
ในอดีต ประสิทธิภาพของ SOC อาจถูกประเมินจากจำนวนเหตุการณ์ที่สามารถตรวจพบ จำนวนสัญญาณเตือนที่ตรวจสอบ หรือจำนวนบุคลากรที่พร้อมปฏิบัติงานตลอด 24 ชั่วโมง
แต่ในยุคที่ภัยคุกคามสามารถเกิดขึ้นด้วยความเร็วระดับ Machine Speed ตัวชี้วัดสำคัญกำลังเปลี่ยนไปสู่ความสามารถในการวิเคราะห์ ตัดสินใจ และตอบสนองต่อเหตุการณ์ได้รวดเร็วเพียงใด รวมถึงสามารถจำกัดผลกระทบต่อธุรกิจได้มากน้อยแค่ไหน
AI และ Automation จึงไม่ใช่เพียงเทคโนโลยีสำหรับลดต้นทุนการดำเนินงาน แต่กำลังกลายเป็นองค์ประกอบสำคัญของความสามารถในการรับมือและฟื้นตัวจากภัยคุกคามไซเบอร์ หรือ Cyber Resilience
สำหรับ CIO และ CISO ความท้าทายไม่ได้อยู่ที่ว่าจะนำ AI เข้ามาใช้ใน SOC หรือไม่ แต่อยู่ที่การกำหนดว่าจะให้ AI มีบทบาทมากเพียงใด กระบวนการใดควรเป็นอัตโนมัติ และการตัดสินใจใดจำเป็นต้องอยู่ภายใต้การกำกับดูแลของมนุษย์
องค์กรที่สามารถออกแบบสมดุลระหว่าง AI, Automation และ Human Oversight ได้อย่างเหมาะสม ย่อมมีโอกาสสร้างระบบรักษาความปลอดภัยที่ตอบสนองได้รวดเร็วขึ้น โดยไม่สูญเสียการควบคุมความเสี่ยงที่สำคัญต่อธุรกิจ
เพราะในยุคที่ผู้โจมตีใช้ AI เพิ่มความเร็วในการสร้างความเสียหาย ความสามารถในการตอบสนองขององค์กรจึงต้องไม่หยุดอยู่ที่ความเร็วของมนุษย์เพียงอย่างเดียว และนั่นคือเหตุผลที่ Autonomous_SOC กำลังเปลี่ยนจากแนวคิดด้านเทคโนโลยี ไปสู่โจทย์เชิงยุทธศาสตร์ของผู้บริหารองค์กร